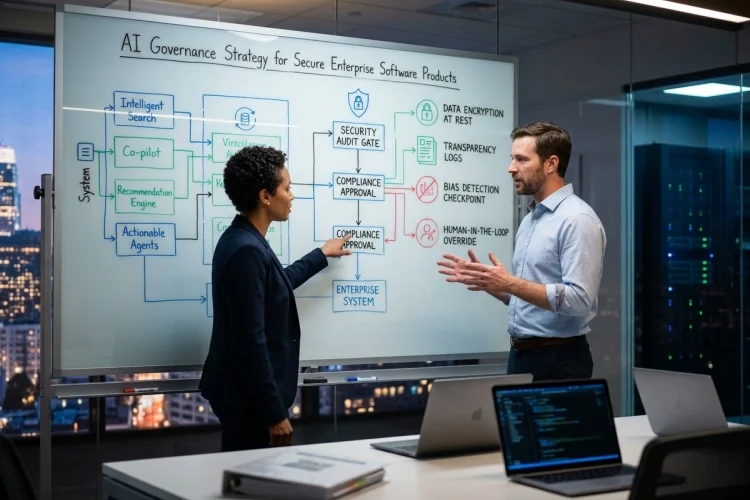
AI semakin masuk ke fitur inti software enterprise, mulai dari pencarian cerdas, copilot, rekomendasi, hingga agent yang dapat menjalankan tindakan.
Semakin besar kemampuan AI, semakin besar pula kebutuhan untuk memastikan sistem tetap aman, transparan, dan dapat dipertanggungjawabkan.
Di sinilah Strategi AI Governance berperan. Governance bukan sekadar membuat dokumen kebijakan yang jarang dibaca.
Tujuannya adalah membangun mekanisme yang menghubungkan keputusan bisnis, engineering, security, legal, data, dan operasional agar penggunaan AI tetap terkendali tanpa membuat proses inovasi menjadi terlalu lambat.
1. Mulai dengan Inventaris Sistem AI
Sulit mengelola sesuatu yang bahkan tidak diketahui keberadaannya.
Enterprise sebaiknya mempunyai AI inventory yang mencatat setiap model dan fitur berbasis AI: siapa pemiliknya, apa tujuannya, model apa yang digunakan, data apa yang diproses, siapa penggunanya, dan tindakan apa yang dapat dilakukan.
NIST AI Risk Management Framework menempatkan governance sebagai fungsi lintas seluruh lifecycle.
Framework tersebut menggunakan empat fungsi utama-Govern, Map, Measure, dan Manage-untuk membantu organisasi mengidentifikasi konteks, mengukur risiko, serta menentukan tindakan pengendalian.
Inventaris juga harus mencakup AI pihak ketiga.
Misalnya tim marketing menggunakan SaaS generative AI, produk utama memakai model API eksternal, sementara customer service menjalankan AI agent internal. Semuanya memiliki exposure berbeda.
Tanpa inventarisai yang jelas, shadow AI mudah berkembang dan membuat governance hanya menjangkau sebagian kecil penggunaan sebenarnya.
2. Gunakan Risk Tiering, Bukan Satu Policy untuk Semua
AI spam filter dan AI yang merekomendasikan keputusan kredit jelas tidak memiliki tingkat risiko sama.
Karena itu, kelompokkan sistem berdasarkan dampaknya.
AI berisiko rendah dapat menggunakan proses approval yang ringan. Sistem yang memengaruhi keputusan finansial, pekerjaan, akses layanan, data sensitif, atau tindakan irreversible membutuhkan evaluasi lebih ketat.
Pendekatan berbasis risiko juga menjadi fondasi EU AI Act. Regulasi tersebut membedakan kewajiban berdasarkan kategori risiko dan memberikan persyaratan lebih kuat bagi penggunaan AI berisiko tinggi.
Enterprise dapat membuat level internal seperti Low, Moderate, High, dan Critical.
Semakin tinggi tier, semakin banyak kontrol yang diwajibkan: risk assessment, red teaming, human oversight, legal review, security testing, dokumentasi, dan approval deployment.
Dengan cara ini, goverance tetap proporsional. Tim tidak perlu menjalankan proses audit enam minggu hanya untuk fitur autocomplete sederhana.
3. Tetapkan Owner yang Benar-Benar Bertanggung Jawab
“Tim AI” bukan owner yang cukup jelas.
Setiap produk berbasis AI sebaiknya mempunyai individu atau fungsi yang bertanggung jawab terhadap outcome bisnis, risiko teknis, data, dan operasi.
Untuk fitur enterprise, ownership biasanya bersifat lintas fungsi.
Product owner menentukan intended use. Engineering menjaga implementation. Security mengevaluasi attack surface. Data team mengelola kualitas data. Legal dan compliance menilai kewajiban regulasi.
Microsoft memasukkan accountability sebagai salah satu prinsip utama responsible AI dan menekankan bahwa manusia tetap harus bertanggung jawab terhadap dampak sistem AI.
Gunakan model seperti RACI jika diperlukan.
Yang penting, ketika incident terjadi, organisasi tidak menghabiskan dua hari hanya untuk mencari tahu siapa yang seharusnya mengambil keputusan.
4. Definisikan Intended Use dan Prohibited Use
Model yang sama bisa aman pada satu penggunaan dan berbahaya pada penggunaan lain.
LLM yang dipakai untuk merangkum artikel internal mungkin berisiko rendah. Model yang sama tidak otomatis layak digunakan untuk mengambil keputusan final tentang kandidat pekerjaan.
Dokumentasikan apa yang boleh dan tidak boleh dilakukan sistem.
Misalnya knowledge assistant boleh menjelaskan prosedur HR berdasarkan dokumen resmi, tetapi tidak boleh memberikan keputusan final mengenai status hukum atau hak karyawan.
ISO/IEC 42001 menyediakan kerangka AI Management System untuk membantu organisasi membangun kebijakan, proses risk management, transparency, accountability, performance evaluation, dan continual improvement secara terstruktur.
Batas penggunaan seperti ini juga membantu tim engineering menentukan guardrail dan permission yang diperlukan.
5. Tempatkan Human Oversight Berdasarkan Dampak
Human-in-the-loop tidak berarti manusia harus menyetujui setiap output AI.
Itu justru bisa menciptakan approval fatigue.
Gunakan human oversight pada titik yang mempunyai konsekuensi nyata.
Misalnya AI agent dapat membaca invoice, mengklasifikasikan biaya, dan membuat draft pembayaran. Namun ketika transaksi melewati nominal tertentu, manusia harus melakukan approval.
Untuk sistem high-risk, EU AI Act juga menempatkan human oversight, logging, robustness, cybersecurity, dan accuracy sebagai bagian dari kewajiban yang akan diterapkan pada kategori terkait sesuai timeline regulasinya.
Jadi, pertanyaannya bukan “apakah harus ada manusia?”, tetapi “pada keputusan mana manusia memberikan nilai kontrol terbesar?”.
6. Buat Dokumentasi sebagai Bagian dari Delivery Pipeline
Dokumentasi AI tidak seharusnya dibuat dua hari sebelum audit.
Jadikan dokumentasii sebagai artefak engineering.
Setiap release dapat mencatat model version, prompt version, data source, evaluation result, known limitation, risk tier, approval, serta perubahan dari release sebelumnya.
NIST menekankan dokumentasi sistematis sebagai bagian penting dalam risk management karena meningkatkan transparency dan accountability sepanjang lifecycle AI.
Pendekatan ini sangat berguna ketika model provider mengeluarkan versi baru.
Tim dapat menjawab: apa yang berubah, evaluasi apa yang dijalankan, siapa yang menyetujui migration, dan apakah hasil production setelah perubahan tetap sesuai baseline.
7. Sesuaikan Governance dengan Regulasi yang Berlaku
Enterprise global tidak dapat menganggap satu policy otomatis memenuhi seluruh yurisdiksi.
Di Uni Eropa, misalnya, enforcement AI Act mulai berlaku bertahap.
Sejak 2 Agustus 2026, transparency requirements tertentu sudah berlaku, termasuk kewajiban memberi tahu pengguna ketika mereka berinteraksi dengan AI pada kasus yang berada dalam cakupan aturan tersebut.
Aturan untuk kategori high-risk tertentu memiliki timeline yang lebih panjang, termasuk 2 Desember 2027 untuk sejumlah penggunaan Annex III dan 2 Agustus 2028 untuk AI yang tertanam dalam produk tertentu.
Artinya, governance platform perlu fleksibel terhadap region, jenis produk, data, dan use case.
Jangan hard-code compliance hanya dalam satu checklist global.
8. Ukur Efektivitas Governance
Governance yang baik harus menghasilkan signal operasional, bukan hanya banyak dokumen.
Pantau jumlah AI system yang belum terdaftar, critical risk yang belum ditutup, approval lead time, incident rate, evaluation failure, policy exception, dan percentage model yang sudah memiliki owner.
ISO/IEC 42001 menggunakan pendekatan continual improvement melalui siklus Plan-Do-Check-Act. Artinya, governance memang seharusnya dievaluasi dan diperbaiki secara terus-menerus.
Jika kontrol terlalu lambat tetapi tidak mengurangi risiko berarti, perbaiki prosesnya.
Jika incident terus muncul dari satu kategori tertentu, tingkatkan kontrol pada area tersebut.
Governance yang matang bukan governance yang paling ketat, tetapi yang paling efektif mengendalikan risiko nyata.
Strategi AI Governance untuk enterprise sebaiknya dimulai dari inventaris sistem, risk tiering, ownership, intended use, human oversight, dan dokumentasi lifecycle. Hindari kebijakan satu ukuran untuk semua use case.
Mulailah memetakan seluruh fitur AI yang sudah berjalan, beri tingkat risiko, lalu prioritaskan kontrol pada sistem yang mempunyai dampak bisnis dan pengguna paling besar.